CrossClassify
AI-ով կախված խաբեության հայտնաբերում վեբ և բջջային հավելվածների համար։ Շարունակական մոնիտորինգ մուտք գործելուց հետո, որը բռնում է հաշվի կողոպուտ, bot հարձակումներ և ներքին սպառնալիքներ, որ WAF-ն ու MFA-ն բաց են թողնում — գործարկման 48 ժամից ցածր, առանց ամբողջական փոխարինման:
Ինչ է անում
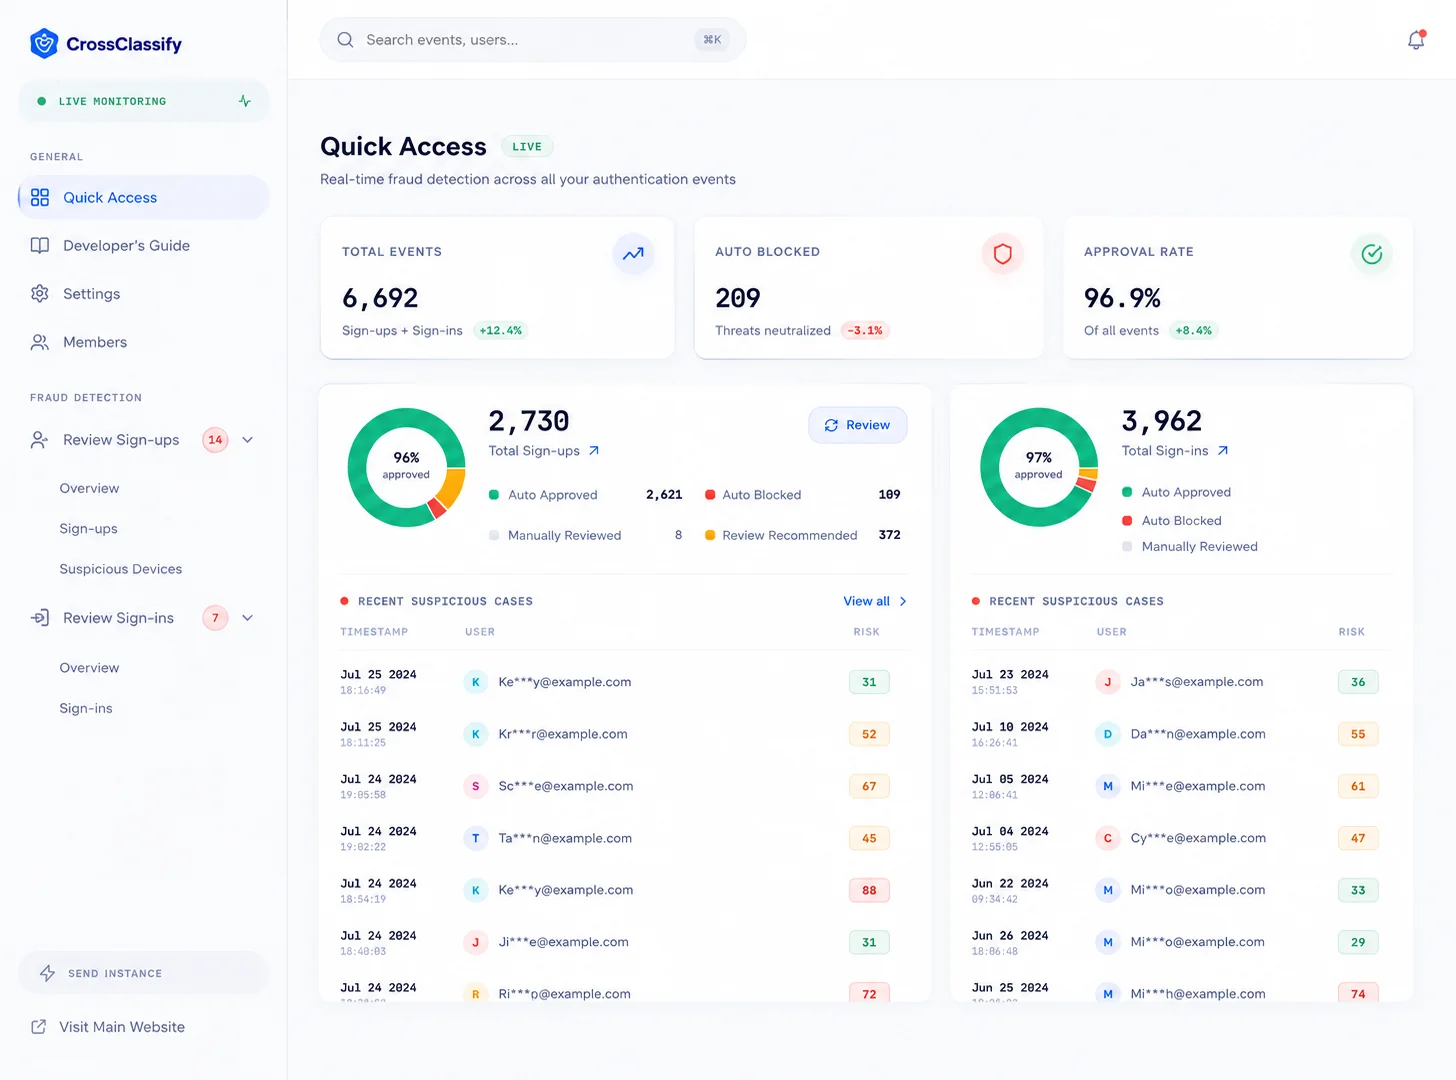
Շարունակական 24/7 Մոնիտորինգ
CrossClassify-ն ուղտկա ժամը հետևում է յուրաքանչյուր նույնականացված օգտատիրոջ նստաշրջանին — ոչ միայն մուտք գործելու ժամանակ։ Նստաշրջանի կեսին ի հայտ եկող սպառնալիքները, ինչպիսիք են session hijacking-ը և արտոնությունների բարձրացումը, հայտնաբերվում են իրական ժամանակում, ոչ թե վնաս պատճառելուց հետո:
Աշխարհագրական Վերլուծություն
Հայտնաբերում է անհնար ճամփորդություն, VPN-ի չարաշահում և տեղորոշման անոմալիաներ, որոնք ցույց են տալիս վտանգված հավատարմագրեր կամ չարտոնված մուտք։ Նշում է անսպասելի շրջաններից սկիզբ առնող նստաշրջաններ՝ ըստ յուրաքանչյուր օգտատիրոջ հաստատված ձևանմուշների:
Վարքի Վերլուծություն (AI)
Մեքենայական ուսուցման մոդելները ձևավորում են վարքի հիմնագիծ յուրաքանչյուր օգտատիրոջ համար՝ կլիկի ձևանմուշներ, նավիգացիայի սովորություններ, ժամկետներ և փոխազդեցության ստորագրություններ։ Հիմնագծից շեղումները ակտիվացնում են ռիսկի գնահատականը, ոչ թե անհանգստություն պատճառող կանոնի վրա հիմնված ահազանգեր:
Կապերի Վերլուծություն
Բացահայտում է համակարգված խաբեբայական ցանցեր և հաշիվների ընդհանուր ենթակառուցվածք։ CrossClassify-ն հայտ է ածում կապեր, ըստ առաջին հայացքի, անկապ հաշիվների միջև, որոնք կիսում են սարքեր, IP-ներ, մատնահետքեր կամ վարքի ձևանմուշներ — բացելով կազմակերպված հարձակումներ, որ ձեր մեկ հաշվի կանոնները կբաց թողնեն:
Ահազանգ և Ծանուցումներ
Ռիսկային իրադարձությունները երևում են հստակ վահանակում՝ առաջնահերթության գնահատականով և ամբողջ կոնտեքստով։ Կազմավորելի ահազանգի շեմերն անվտանգության թիմերին թույլ են տալիս կենտրոնանալ բարձր վստահության սպառնալիքների վրա։ Webhook-ի ինտեգրումները ահազանգեր ուղարկում են Slack, PagerDuty կամ ձեր առկա SIEM-ում:
Անխափան SDK Ինտեգրում
Հաճախորդի կողմի SDK-ն ցանկացած վեբ կամ բջջային հավելվածում ավելացվում է ծածկագրի մի քանի տողով։ Սերվերի կողմի events API-ն կառավարում է back-end ազդանշանները։ Ոչ մի ենթակառուցվածքային փոփոխություն, ոչ մի ամբողջական փոխարինում — CrossClassify-ն աշխատում է ձեր առկա auth stack-ի, WAF-ի և MFA-ի կողքին:
Սպառնալիքները, որոնցից պաշտպանում է
CrossClassify-ն հայտնաբերում է հարձակումները, որոնք անցնում են ավանդական պարագծային պաշտպանության և նույնականացման վերահսկողության կողքով:
CrossClassify-ն համապատասխան է GDPR-ին և գործում է տվյալների նվազագույնացման սկզբունքներով։ SOC 2 Type II հավաստագրումը ընթացքի մեջ է։ Օգտատիրոջ վարքային տվյալները մշակվում են բացառապես անվտանգության նպատակներով և երբեք չեն վաճառվում կամ կիսվում երրորդ կողմերի հետ:
Ում համար է
Վեբ Հավելվածի Թիմեր
Պաշտպանեք նույնականացված օգտատերերին մուտք գործելուց հետո սպառնալիքներից՝ առանց օրինական նստաշրջաններին դժվարություն ստեղծելու:
Բջջային Հավելվածի Թիմեր
Ընդլայնեք խաբեության հայտնաբերումը բջջային նստաշրջաններ՝ վեբի համար օգտագործվող SDK ինտեգրման նույն մոդելով:
Ֆինտեք
Բավարարեք կանոնակարգիչ ակնկալիքները շարունակական գործարքների և նստաշրջանների մոնիտորինգի համար՝ կրճատելով խաբեության կորուստները:
Ցանկացած Կազմ Մուտք Գործելուց Հետո Նստաշրջաններով
Եթե ձեր օգտատերերը նույնականանում են, ապա գործողություններ են կատարում, CrossClassify-ն հետևում է մուտք գործելուց հետո կատարվողին:
Հարակից նյութեր՝ AI խաբեության հայտնաբերման ծրագրեր՝ գործնական ուղեցույց →
Կանգնեցրեք խաբեությունը, նախքան այն ծախս կդառնա
CrossClassify-ն գործարկվում է 48 ժամից ցածր։ Ոչ մի ենթակառուցվածքային փոփոխություն, ոչ մի ամբողջական փոխարինում — այն աշխատում է ձեր առկա stack-ի կողքին առաջին օրից: