ՀՈԴՎԱԾ 03 · 15 ՐՈՊԵ ԸՆԹԵՐՑՈՒՄ
API-first մշակում SaaS-ի համար. պայմանագրեր, անվտանգություն և մասշտաբավորում
SaaS արտադրանքը հազվադեպ է դժվարանում պահպանել, որովհետև առաջին օրվանից չի կարողացել սպասարկել միլիոն օգտատեր: Իրական խնդիրը սովորաբար շատ ավելի վաղ է հայտնվում: Ամեն նոր ֆունկցիա ավելի դժվար է կառուցվում: Frontend-ը կախված է backend-ի իրագործման մանրամասներից: Ինտեգրումները պահանջում են հատուկ աշխատանք: Բիզնես կանոնները հայտնվում են մի քանի տեղում:
Ի վերջո, արտադրանքի մի մասը փոխելը սկսում է ուրիշ մասը ջարդել: Դա ճարտարապետական խնդիր է:
API-first մշակումն օգնում է կանխել դա՝ ստեղծելով հստակ սահմաններ արտադրանքի մասերի միջև, մինչև բարդությունը սկսի կուտակվել: Բայց API-first չի նշանակում քսան microservices կառուցել MVP-ի համար: Դա նշանակում է նախագծել կայուն ինտերֆեյսներ, որպեսզի ձեր SaaS արտադրանքը կարողանա փոխվել՝ առանց ամեն ինչի ամուր փոխկապակցվելու:
Ի՞նչ է API-first մշակումը
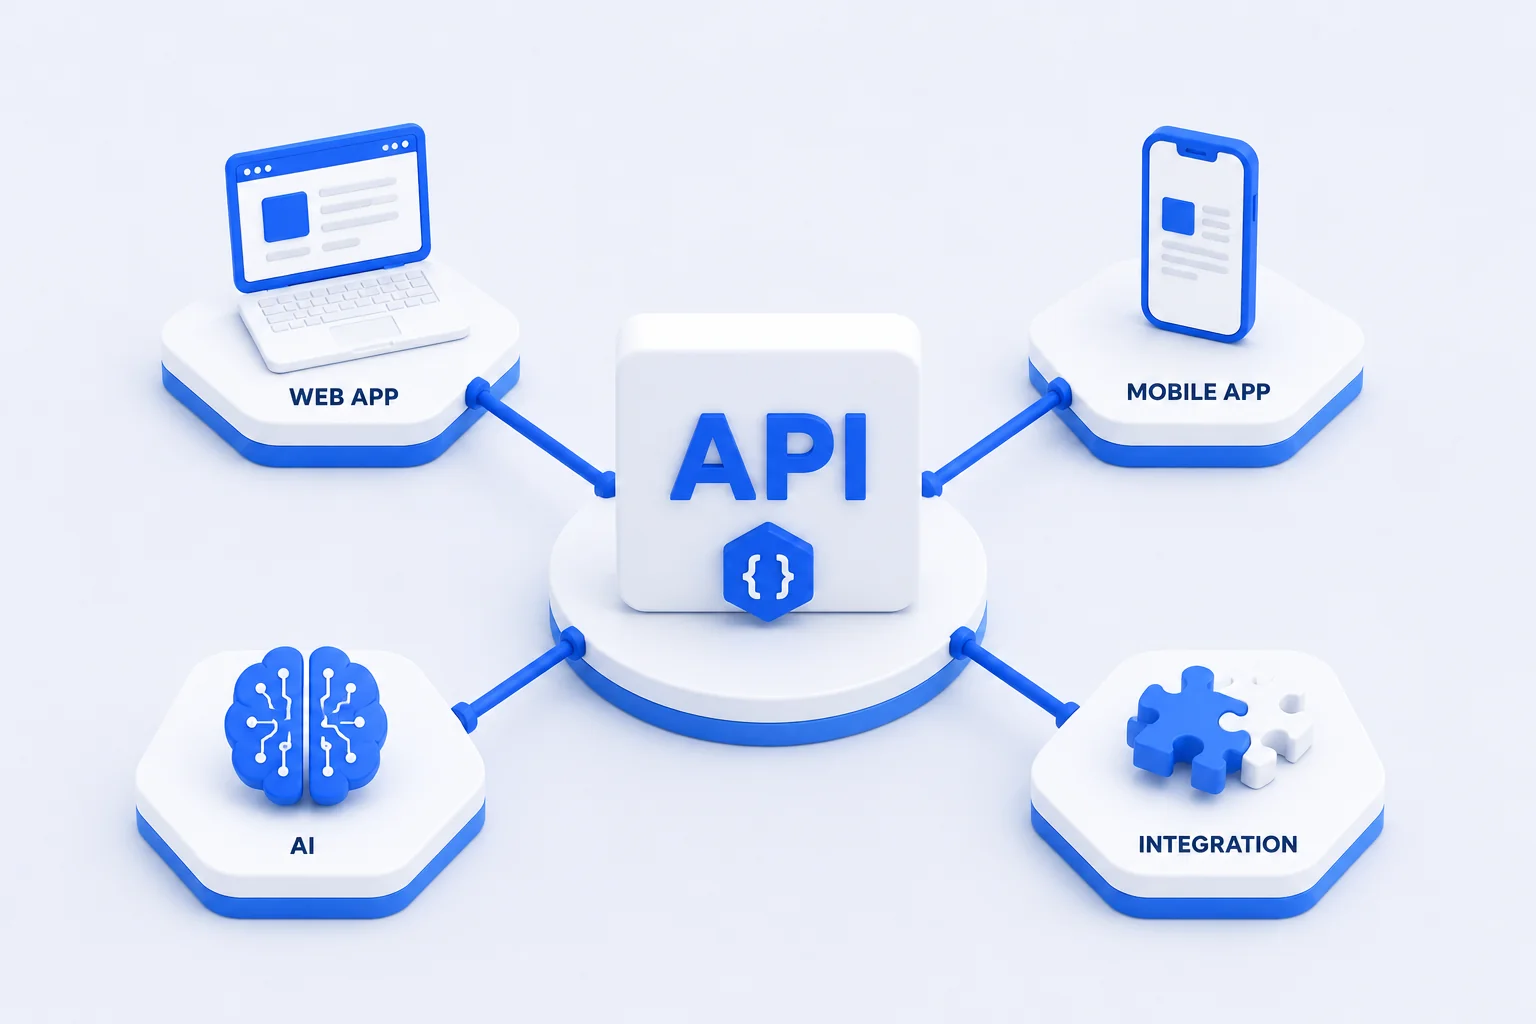
API-first մշակումը նշանակում է առաջնահերթություն տալ սպառողների կարիքներին, պայմանագրին և API-ի կենսացիկլին՝ որպես արտադրանքի նախագծման հիմնական մասեր, այլ ոչ թե վերաբերվել API-ին որպես բան, որ ավելացվում է հավելվածն արդեն կառուցելուց հետո: Պայմանագիրը մինչև ամբողջական իրագործումը գրելը դրա կիրառման գործնական մեկ եղանակն է. դա չի նշանակում, որ նախատիպավորում կամ տեխնիկական փորձարկումներ չեն կարող կատարվել մինչև պայմանագրի վերջնական դառնալը: Frontend-ը backend-ի իրագործման մանրամասներին ամուր կապելու փոխարեն, դուք ստեղծում եք հստակ ինտերֆեյս. Web App → API → Բիզնես Տրամաբանություն → Տվյալներ:
REST endpoint ունենալն ինքնին չի ապացուցում, որ արտադրանքն API-first է. շատ REST API-ներ դեռ նախագծված են որպես հետագա մտածում: Այս հոդվածն օգտագործում է REST/HTTP օրինակներ, քանի որ դրանք տարածված և կոնկրետ են, բայց API-first-ը որպես սկզբունք սահմանափակված չէ REST-ով. նույն մտածողությունը կիրառելի է GraphQL-ի, gRPC-ի կամ իրադարձություն-կողմնորոշված ինտերֆեյսների նկատմամբ:
Հետագայում այլ client-ներ կարող են օգտագործել նույն հնարավորությունները՝ մոբայլ հավելվածներ, գործընկերային ինտեգրումներ, ներքին գործիքներ և AI գործակալներ: API-ն դառնում է պայմանագիր համակարգի տարբեր մասերի միջև: Այդ պայմանագրի հետևում գտնվող իրագործումը կարող է փոխվել՝ առանց ամեն client-ի հետը փոխվելու պարտավորեցնելու: Դուք կարող եք փոխարինել տվյալների բազան, վերակառուցել backend կոդը, կամ փոխել արտաքին մատակարարին. եթե API պայմանագիրը կայուն է մնում, արտադրանքի մնացած մասին անպայման պետք չէ իմանալ:
API-first-ը չի նշանակում microservices
Այս տարբերությունը կարևոր է. API-first-ը նախագծման սկզբունք է: Microservices-ը ճարտարապետական որոշում է: Դուք կարող եք կառուցել API-first SaaS հավելված որպես լավ կառուցվածքով մոնոլիթ: Վաղ փուլի արտադրանքների մեծ մասի համար հենց դա է իմաստ ունեցողը: Գործնական ճարտարապետությունը կարող է լինել. Web / Mobile → Հավելվածի API → Մոդուլային Բիզնես Տրամաբանություն → Տվյալների Բազա + Արտաքին Ծառայություններ: Դուք դեռ ստանում եք հստակ սահմաններ՝ առանց բաշխված համակարգերի գործառնական բարդություն ներմուծելու: Սկսեք հստակ սահմաններով, ոչ առավելագույն բարդությամբ:
Հստակ API պայմանագրերն օգնում են բաժանել պատասխանատվությունները client-ների և backend-ի միջև, և backend-ի ներսում մոդուլների միջև, բայց պայմանագիրն ինքնին չի երաշխավորում հզորությունը, արագությունը կամ մասշտաբավորելիությունը: Արդյոք համակարգն իրականում կարող է ավելի շատ բեռ կրել, դեռ կախված է իրական խցանների, տվյալների բազայի կատարողականության և թրաֆիկի օրինաչափությունների գնահատումից. լավ սահմանները հեշտացնում են այդ գնահատումը, չեն փոխարինում այն:
Համակարգը microservices-ի բաժանելը կարող է մեկուսացնել ձախողումները. մեկ ծառայության վթարը պարտադիր չի ընկղմում մյուսը: Այդ առավելությունը, սակայն, պայմանական է. եթե ծառայությունները կիսում են տվյալների բազա, հաղորդագրությունների հերթ, կամ սինխրոն կանչեր են կատարում միմյանց ամեն հարցման դեպքում, մեկի ձախողումը կամ դանդաղումը դեռ կարող է տարածվել մյուսների վրա: Մեկուսացումը պետք է դիտավորյալ նախագծված լինի. այն ինքնաբերաբար չի ապահովվում միայն նրանով, որ կոդը գտնվում է առանձին deploy-ներում:
Պայմանագրի նախագծում. վեց քայլից բաղկացած գործընթաց
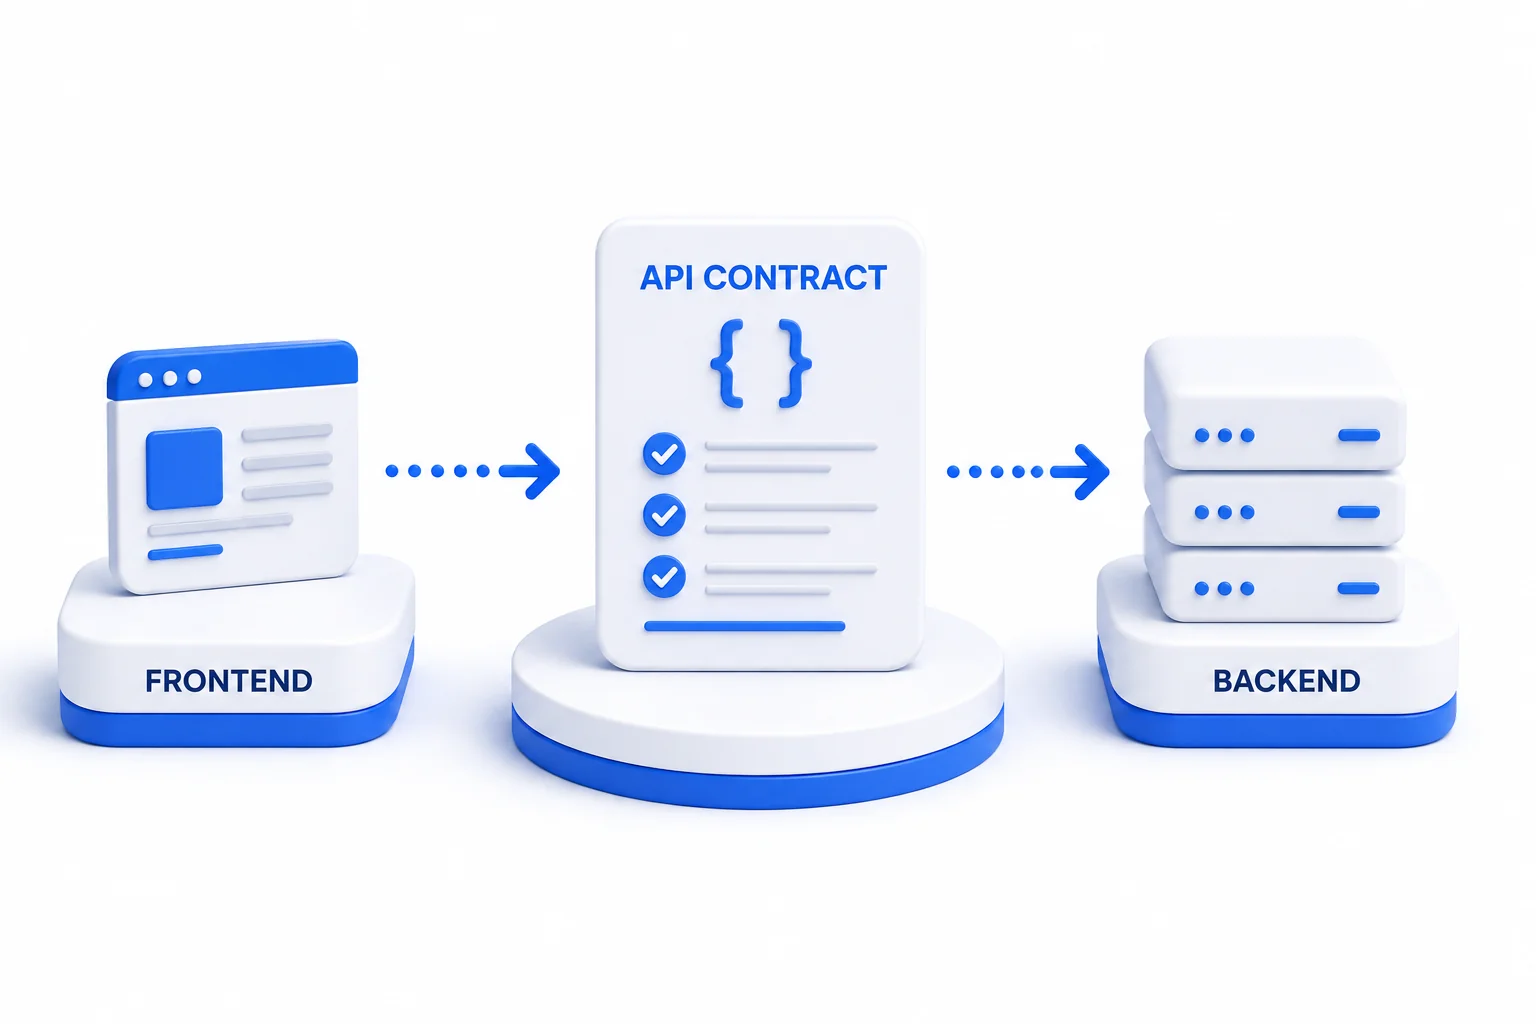
«Նախագծել պայմանագիրը մինչև կոդը» սովորություն է, ոչ մեկ առանձին քայլ: Ահա ինչպիսին է դա գործնականում, շարունակելով բաժանորդագրության կառավարման օրինակը.
- 1. Բացահայտեք սպառողներին և մեկ բիզնես աշխատանքային հոսք: Ո՞վ է կանչում այս API-ն՝ web հավելվածը, գործընկեր, AI գործակալ: Ընտրեք մեկ կոնկրետ աշխատանքային հոսք, օրինակ՝ բաժանորդագրության չեղարկումը, ամբողջ մակերեսը միանգամից նախագծելու փոխարեն:
Արդյունք՝ անվանված աշխատանքային հոսք և դրա սպառողները: - 2. Սահմանեք հարցումները, պատասխանները, սխալները և հասանելիության կանոնները: Ի՞նչ է ուղարկում client-ը: Ի՞նչ է վերադարձնում հաջողությունը: Ի՞նչ կարող է սխալ լինել, և ինչպիսի՞ն պետք է լինի յուրաքանչյուր ձախողում: Ո՞ւմ է թույլատրվում կանչել սա:
Արդյունք՝ գրավոր պայմանագիր, թեկուզ պարզ տեքստով կամ JSON օրինակներով, մինչև սերվերի կոդ գոյություն ունենալը: - 3. Նկարագրեք HTTP API-ն OpenAPI-ով: Պայմանագիրը OpenAPI Specification-ով ֆորմալացնելը այն մեքենայաընթեռնելի է դարձնում. սպառողները, mock սերվերները և փաստաթղթավորման գործիքները կարող են բոլորն աշխատել նույն աղբյուրից: OpenAPI-ն նկարագրում է պայմանագիրը, բայց ինքնին չի կիրառում ձեր թույլտվության կանոնները և չի երաշխավորում անվտանգությունը:
Արդյունք՝ OpenAPI փաստաթուղթ, որը նկարագրում է աշխատանքային հոսքի endpoint-ները: - 4. Վերանայեք օրինակներն ու mock-երը սպառողների հետ: Անցեք կոնկրետ հարցում/պատասխան օրինակներով նրանց հետ, ովքեր կկառուցեն այս API-ի դեմ: OpenAPI փաստաթղթից կառուցված mock սերվերը թույլ է տալիս frontend-ի կամ գործընկեր թիմերին սկսել կառուցել, մինչև backend-ն ավարտված է:
Արդյունք՝ սպառողների հաստատում և աշխատող mock: Mock-ը արագացնում է ինտեգրման աշխատանքը, բայց չի փոխարինում իրական ինտեգրման թեստավորումը փաստացի իրագործման դեմ: - 5. Իրագործեք և ստուգեք պայմանագրին համապատասխանությունը: Կառուցեք endpoint-ը, ապա փորձարկեք, որ իրական իրագործումն իսկապես համապատասխանում է պայմանագրին՝ ներառյալ HTTP կարգավիճակները, սխալի ձևերը և դաշտերի անունները:
Արդյունք՝ աշխատող endpoint և թեստեր, որոնք ստուգում են այն փաստագրված պայմանագրի հետ: - 6. Հետևեք օգտագործմանը և կառավարեք փոփոխությունները: Հետևեք, թե որ սպառողն է կանչում որ endpoint-ը, որպեսզի իմանաք ում է դա ազդում, նախքան ինչ-որ բան փոխելը:
Արդյունք՝ օգտագործման տեսանելիություն, որը սնում է հոդվածում ավելի ուշ նկարագրված տարբերակավորման գործընթացը:
Աշխատած օրինակ. բաժանորդագրության չեղարկում
Շարունակելով բաժանորդագրության օրինակը, ահա ինչպիսին կարող է լինել բաժանորդագրության չեղարկման սահմանված պայմանագիրը: Սա մեկ ողջամիտ նախագիծ է, ոչ REST API-ը ձևավորելու միակ ճիշտ ձևը. կարևորը այն է, որ վարքագիրը գրված է և միանշանակ, ոչ թե թողնված է յուրաքանչյուր client-ի գուշակելուն:
POST /subscriptions/{id}/cancel — պայմանագիրը պետք է հստակ դարձնի. չեղարկումն ուժի մեջ է մտնում անմիջապես, թե հաշվարկային ժամանակաշրջանի վերջում: Ի՞նչ է տեղի ունենում, եթե նույն չեղարկման հարցումն ուղարկվում է երկու անգամ: Կանչողը պե՞տք է պատկանի նույն tenant-ին, որին պատկանում է բաժանորդագրությունը: Եվ ի՞նչ HTTP կարգավիճակ և մեքենայաընթեռնելի սխալի կոդ է վերադարձվում ձախողման դեպքում:
Հնարավոր հարցում: Այս նախագիծը ժամանակացույցում է չեղարկումը հաշվարկային ժամանակաշրջանի վերջում, ոչ անմիջական չեղարկում.
POST /subscriptions/sub_8f2a/cancel
Content-Type: application/json
Authorization: Bearer <token>

{
  "reason": "customer_request",
  "effective": "end_of_period"
}
Հաջողված պատասխան — բաժանորդագրությունը հիմա ժամանակացույցված է չեղարկման համար, դեռ չեղարկված չէ.
200 OK

{
  "subscription_id": "sub_8f2a",
  "status": "cancel_scheduled",
  "cancels_at": "2026-10-01T00:00:00Z"
}
Եթե նույն հարցումը կրկնվում է լիազորված կանչողի կողմից, օրինակ՝ timeout-ից հետո կրկնված հարցում, պայմանագիրը վերադարձնում է ընթացիկ վիճակը, ոչ սխալ.
200 OK

{
  "subscription_id": "sub_8f2a",
  "status": "cancel_scheduled",
  "cancels_at": "2026-10-01T00:00:00Z"
}
Բայց եթե բաժանորդագրությունը գոյություն չունի, կամ պատկանում է կանչողից տարբեր tenant-ի, պայմանագիրը երկու դեպքում էլ վերադարձնում է նույն ընդհանուր պատասխանը — չի բացահայտում, թե արդյոք բաժանորդագրությունը գոյություն ունի, ում է պատկանում, կամ ինչ կարգավիճակ ունի.
404 Not Found

{
  "error_code": "RESOURCE_NOT_FOUND",
  "message": "No subscription found for this request."
}
Այս նախագծում հարցումը հստակ է ժամանակի մասին (effective: end_of_period, այլ ոչ թե ենթադրելով անմիջական չեղարկում), իրավասու կանչողից կրկնվող չեղարկման հարցումը վերադարձնում է ընթացիկ վիճակը (cancel_scheduled)՝ առանց անկանխատեսելիորեն սխալ վերադարձնելու, և հարցումը կանչողի tenant-ից դուրս գտնվող բաժանորդագրության համար ստանում է նույն ընդհանուր 404-ը, ինչ գոյություն չունեցող բաժանորդագրությունը — երբեք ակնարկ իրական կարգավիճակի մասին: Սա պայմանագիրը ձևավորելու մեկ ողջամիտ եղանակ է, ոչ REST API նախագծելու միակ ճիշտ ձևը, և դա չի երաշխավորում ուղիղ մեկ անգամ կատարումը — դա նշանակում է, որ վարքագիծը կրկնված կամ չլիազորված հարցման դեպքում սահմանված է, ոչ թե պատահականության թողնված: Վերևի օրինակները այս հոդվածի ուսումնական բովանդակություն են, ոչ կենդանի endpoint կամ իրական հաճախորդի տվյալ:
Պահեք բիզնես տրամաբանությունը API-ի հետևում
Պատկերացրեք, որ ձեր web հավելվածը որոշում է, թե արդյոք հաճախորդին թույլատրվում է չեղարկել բաժանորդագրությունը: Հետագայում դուք գործարկում եք մոբայլ հավելված. հիմա նույն կանոնը պետք է գոյություն ունենա այնտեղ էլ: Ապա ավելացնում եք գործընկերային ինտեգրում: Կանոնը գոյություն ունի երեք տեղում: Այսպես է սկսվում անհամապատասխանությունը:
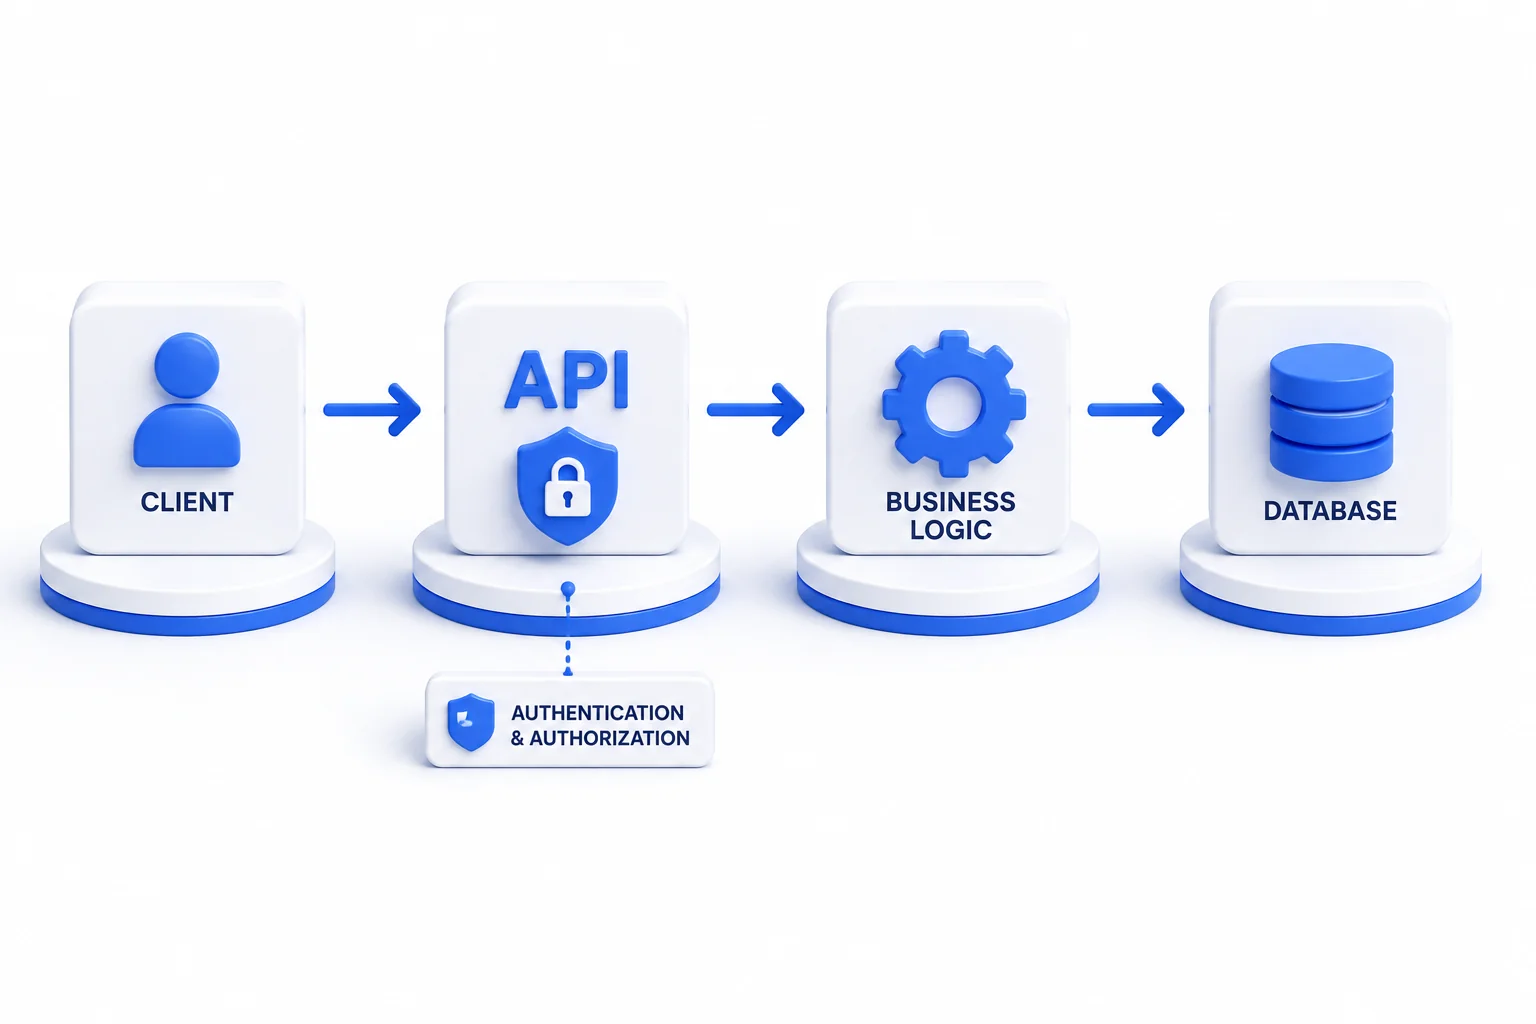
Փոխարենը, backend-ը պետք է տիրապետի որոշմանը. Client → API → Թույլտվություն → Բիզնես Տրամաբանություն → Արդյունք: Ամեն client ստանում է նույն արդյունքը նույն կանոններից: Սերվերը պետք է կիրառի հասանելիության վերահսկողությունը և հիմնական բիզնես կանոնները, բայց դա չի նշանակում, որ frontend-ը չի կարող նաև վավերացնել մուտքային տվյալները կամ ցույց տալ կարգավիճակը՝ ավելի լավ օգտատիրոջ փորձի համար: Frontend-ը, որ ցույց է տալիս «ձեր բաժանորդագրությունն արդեն չեղարկված է» մինչև ուղարկելը, լավ UX է. սերվերը դա անկախաբար ստուգելը, և հարցումը մերժելը, եթե սխալ է, այն է, ինչն իրականում անվտանգ է դարձնում:
Կառուցեք API-ներ արտադրանքի հնարավորությունների շուրջ
Տարածված սխալ է API-ները նախագծել որպես տվյալների բազայի աղյուսակների ուղղակի արտացոլում: Ձեր տվյալների բազան ներկայացնում է, թե ինչպես է տեղեկատվությունը պահվում: Ձեր API-ն պետք է ներկայացնի, թե ինչ կարող է անել արտադրանքը: Դիտարկեք POST /invoices/{id}/approve — դա բիզնես հնարավորություն է: Այդ endpoint-ի հետևում հավելվածը կարող է ստուգել իրավունքները, ստուգել հաշիվ-ապրանքագրի կարգավիճակը, կիրառել բիզնես կանոններ, թարմացնել տվյալների բազան, ստեղծել աուդիտի գրառում, գործարկել ծանուցում և վերադարձնել արդյունքը: Client-ը պետք չէ իմանա, թե ինչպես են այդ գործողություններն իրագործվում: Ձեր իրագործումը կարող է զարգանալ, մինչ հնարավորությունը մնում է կանխատեսելի:
Անվտանգություն, tenant-ի մեկուսացում և AI հասանելիություն
Նույնականացում և թույլտվություն: Ամեն հարցում պետք է պատասխանի երկու հարցի. ո՞վ է անում այս հարցումը, և թույլատրվա՞ծ է նրան կատարել այս գործողությունը: Այս կանոնները պատկանում են սերվերին: Կոճակը frontend-ում թաքցնելը թույլտվություն չէ: Եթե օգտատիրոջը թույլատրված չէ ջնջել նախագիծը, API-ն պետք է մերժի հարցումը՝ անկախ նրանից, թե որ client-ն է ուղարկում:
Tenant-ի մեկուսացում: Բազմա-tenant SaaS արտադրանքում, բաժանորդագրության ID կամ tenant ID ունենալը URL-ում կամ հարցման մարմնում չի նշանակում, որ կանչողն իրավասու է դրան հասանելիություն ունենալ: Սերվերը պետք է անկախաբար ստուգի, որ հարցում կատարող օգտատերը պատկանում է այն tenant-ին, որին պատկանում է ռեսուրսը, և թույլատրված է կատարել այդ կոնկրետ գործողությունը դրա վրա, ոչ միայն, որ ID-ն «ճիշտ տեսք ունի»: Սա վերաբերում է նաև սխալի հաղորդագրություններին և որոնման արդյունքներին. այլ tenant-ի ռեսուրսի որոնումը պետք է ձախողվի նույն կերպ, ինչպես գոյություն չունեցող ռեսուրսը, ոչ թե բացահայտի, թե արդյոք այն գոյություն ունի:
Նույն սկզբունքը տարածվում է AI-ի վրա: Ձեր API-ն կանչող AI գործակալին անհրաժեշտ է իր սեփական ինքնությունը և սահմանափակ իրավունքների հավաքածու. այն չպետք է ժառանգի ընդհանուր հասանելիություն միայն այն պատճառով, որ գործում է օգտատիրոջ անունից: API կանչելն ինքնաբերաբար չի դարձնում գործողությունն անվտանգ. զգայուն գործողությունների համար դա կարող է նշանակել մարդկային հաստատում պահանջել գործողությունը կատարելուց առաջ, և գրանցել, թե ինչ է արել գործակալը և ինչու, նույն կերպ, ինչպես կցանկանայիք աուդիտի հետք մարդ օպերատորի համար: Այն ավելի լայն հարցի համար, թե երբ է գործակալն ընդհանրապես ճիշտ նախագիծը, տես մեր AI գործակալներն արտադրությունում ուղեցույցը:
Սա նախատեսված չէ որպես լիարժեք անվտանգության ուղեցույց, միայն այն մասերը, որոնք հատուկ են SaaS API-ներին և հեշտ է սխալ ընկալել:
Սխալներ, կրկնական փորձեր և webhook-ներ
Կանխատեսելի սխալներ: Համապատասխանեցնելով վերևի բաժանորդագրության օրինակին. առանձնացրեք HTTP կարգավիճակը (404), կայուն մեքենայաընթեռնելի կոդը (RESOURCE_NOT_FOUND) և մարդուն ընթեռնելի հաղորդագրությունը: Մի դրեք ներքին մանրամասներ, stack trace-ներ, տվյալների բազայի սխալի տեքստ, ներքին ID-ներ, client-ի տեսանելի սխալի պատասխանում:
Կրկնական փորձեր կողմնակի ազդեցություն ունեցող գործողությունների վրա: Եթե լիազորված client-ը կրկնում է չեղարկման հարցումը timeout-ից հետո, պայմանագիրը պետք է սահմանի, թե ինչ է տեղի ունենում, օրինակ՝ վերադարձնելով ընթացիկ վիճակը (200 OK՝ status: cancel_scheduled)՝ սխալ վերադարձնելու փոխարեն: Դա չի երաշխավորում ուղիղ մեկ անգամ կատարումը. դա նշանակում է, որ վարքագիծը կրկնվող հարցման դեպքում սահմանված է, ոչ թե պատահականության թողնված:
Webhook-ներ: Բաժանորդագրության չեղարկման համար webhook-ը կարող է լրացնել API կանչը՝ ծանուցելով այլ համակարգերին, հաշվարկում, գործընկերային ինտեգրում, ներքին վահանակ, որ չեղարկումը տեղի է ունեցել, առանց նրանց հարցում անելու: Webhook-ի սպառողները պետք է ստուգեն, որ հաղորդագրությունն իրականում եկել է ձեզանից (սովորաբար ստորագրության միջոցով), կառավարեն ձեր կողմից եկող կրկնական փորձերը՝ առանց նույն իրադարձությունը կրկնակի մշակելու, և հեռացնեն կրկնօրինակները ըստ իրադարձության ID-ի: Առաքման հերթականությունը և երաշխիքները կախված են նրանից, թե ինչպես եք նախագծում webhook համակարգը. մի ենթադրեք, որ իրադարձություններն ամեն ինչ միշտ հասնում են հերթականությամբ կամ ուղիղ մեկ անգամ, եթե պայմանագիրն այդպես չի ասում: Սա բավարար է բաժանորդագրության օրինակի համար պլանավորելու համար. webhook-ի ամբողջական իրագործման ուղեցույցը դուրս է այս հոդվածի շրջանակից:
Համատեղելիություն և տարբերակավորում
«Ընտրովի դաշտ ավելացնելը անվտանգ է» տարածված կանոն է, բայց դա պարզեցում է: Դա հաճախ ավելի ցածր ռիսկային է, քան առկա դաշտի իմաստը փոխելը, բայց նոր ընտրովի դաշտը դեռ կարող է ջարդել խիստ սխեմայի վավերացում ունեցող սպառողին, և գոյություն ունեցող enum-ին նոր արժեք ավելացնելը կարող է ջարդել client, որը մշակում է միայն արդեն հայտնի արժեքները: Համատեղելիությունը պահանջում է իրական վերանայում, ոչ ընդհանուր կանոն:
| Փոփոխություն | Սովորական ռիսկ | Առաջարկվող մոտեցում |
|---|---|---|
| Նոր endpoint ավելացնել | Ցածր — առկա սպառողները չեն ազդում | Փաստագրեք և հրապարակեք. համակարգում պետք չէ առկա client-ների հետ |
| Ընտրովի պատասխանի դաշտ ավելացնել | Սովորաբար ցածր, բայց ոչ զրո — խիստ client-կողմի սխեմայի վավերացումը կարող է մերժել անհայտ դաշտեր | Ստուգեք, թե արդյոք հայտնի սպառողները խիստ վավերացնում են պատասխանները, նախքան սա անվտանգ համարելը |
| Դաշտ հեռացնել կամ տեսակը փոխել | Բարձր — ջարդում է ցանկացած սպառողի, որ կարդում է այդ դաշտը | Վերաբերվեք որպես ջարդող փոփոխության. օգտագործեք տարբերակավորում և հնացման ժամանակահատված |
| Կարգավիճակի կամ գործողության իմաստը փոխել | Բարձր, և հաճախ լուռ — client-ները կարող են սխալ չտալ, պարզապես սխալ վարվել | Խուսափեք տեղում իմաստը փոխելուց. փոխարենը ներմուծեք նոր դաշտ, կարգավիճակ կամ տարբերակ |
| Նոր enum արժեք ավելացնել | Միջին — հայտնի արժեքների վրա սպառիչ switch/case ունեցող client-ները կարող են ձախողվել կամ սխալ վարվել | Հաստատեք, որ սպառողները նուրբ մշակում են անհայտ enum արժեքները, կամ տարբերակավորեք փոփոխությունը |
Երբ ջարդող փոփոխություններն անխուսափելի են դառնում, տարբերակավորումը մեկ միգրացիոն ուղի է, ոչ ամբողջ պլանը: Դա պետք է ուղեկցվի փաստագրված փոփոխություններով, հնացման ժամանակահատվածով, որը սպառողներին իրական ժամանակ է տալիս միգրացիայի համար, և ձևով՝ բացահայտելու, թե ով է դեռ կանչում հին տարբերակը, մինչև այն դադարեցնելը: Սա վերաբերում է նաև ներքին API-ներին. «ներքին» API-ն կարող է դեռ ունենալ անկախ սպառողներ (այլ ներքին թիմեր, script-ներ, ժամանակացույցով աշխատանքներ), որոնք չեն հանդուրժի առանց ծանուցման ջարդվելը, նույնիսկ առանց ֆորմալ համատեղելիության պարտավորության:
Մի վերածեք ամեն ինչ API-ի
API-first-ը նույնպես կարող է գերինժեներվել: Ոչ ամեն ֆունկցիա է պահանջում endpoint: Ոչ ամեն մոդուլ է պետք դառնա ծառայություն: Ամեն ինտերֆեյս, որ բացահայտում եք, ստեղծում է լրացուցիչ պահանջներ անվտանգության, թեստավորման, փաստաթղթավորման, մոնիտորինգի, պահպանման և համատեղելիության շուրջ: Ստեղծեք API-ներ իմաստալից սահմանների և հնարավորությունների շուրջ: Պահեք իրագործման մանրամասները ներքին: Նպատակը ամենամեծ API մակերես կառուցելը չէ, նպատակը ստեղծելն է ամենափոքր կայուն պայմանագրերի հավաքածուն, որ արտադրանքն իրականում պահանջում է:
Ինչու է API-first-ը հեշտացնում ինտեգրումները
Հաջողված SaaS արտադրանքների մեծ մասին ի վերջո անհրաժեշտ է շփվել այլ համակարգերի հետ: Առանց հստակ API-ների, ամեն ինտեգրում կարող է դառնալ հատուկ ինժեներական նախագիծ: Կայուն API-ով, արտաքին համակարգերը կարող են փոխազդել վերահսկվող արտադրանքի հնարավորությունների հետ՝ առանց ներքին իրագործման մանրամասներին հասանելիության կարիքի: Փոխարենը, որ արտաքին համակարգերն ուղղակիորեն հասնեն ձեր տվյալների բազային, ցանկանում եք. Արտաքին Համակարգ → Լիազորված API → Բիզնես Տրամաբանություն → Տվյալներ: Նույն անվտանգության և բիզնես կանոնները շարունակում են կիրառվել:
API-first-ը նաև ձեր SaaS-ն ավելի AI-պատրաստ է դարձնում
Հիմա կա ձեր API-ների մեկ այլ հնարավոր սպառող. AI-ն: AI գործակալին կարող է անհրաժեշտ լինել վերականգնել հաճախորդի գրառում, ստեղծել աջակցության տոմս, որոնել փաստաթղթեր, թարմացնել CRM, վերականգնել հաշիվ-ապրանքագիր, կամ գործարկել աշխատանքային հոսք: Լավ նախագծված API-ն AI-ին տալիս է վերահսկվող հասանելիություն կոնկրետ հնարավորությունների: Փոխարենը, որ AI համակարգը ուղղակիորեն փոխազդի ձեր տվյալների բազայի հետ. AI → Լիազորված API → Բիզնես Տրամաբանություն → Տվյալներ: Հավելվածը դեռ վերահսկում է թույլտվությունները, վավերացումը, logging-ը և բիզնես կանոնները. տես վերևի անվտանգության բաժինը՝ ինչ է դա նշանակում կոնկրետ AI կանչողի համար: Եթե ձեր արտադրանքը դիտարկում է AI հնարավորություններ, որոնք շատ ավելի հեռուն են, քան առկա API-ների կանչելը, դա առանձին հարց է, որի մասին արժե կարդալ երբ է ձեր բիզնեսին անհրաժեշտ հատուկ AI մշակում հոդվածում: Իսկ եթե ստուգում եք նոր AI-ով աշխատող աշխատանքային հոսք, ոչ թե ամրապնդում առկա արտադրանք, մեր AI MVP կառուցելու ուղեցույցը ընդգրկում է, թե ինչպես սկսել ավելի փոքրից:
Ե՞րբ պետք է ներմուծել microservices
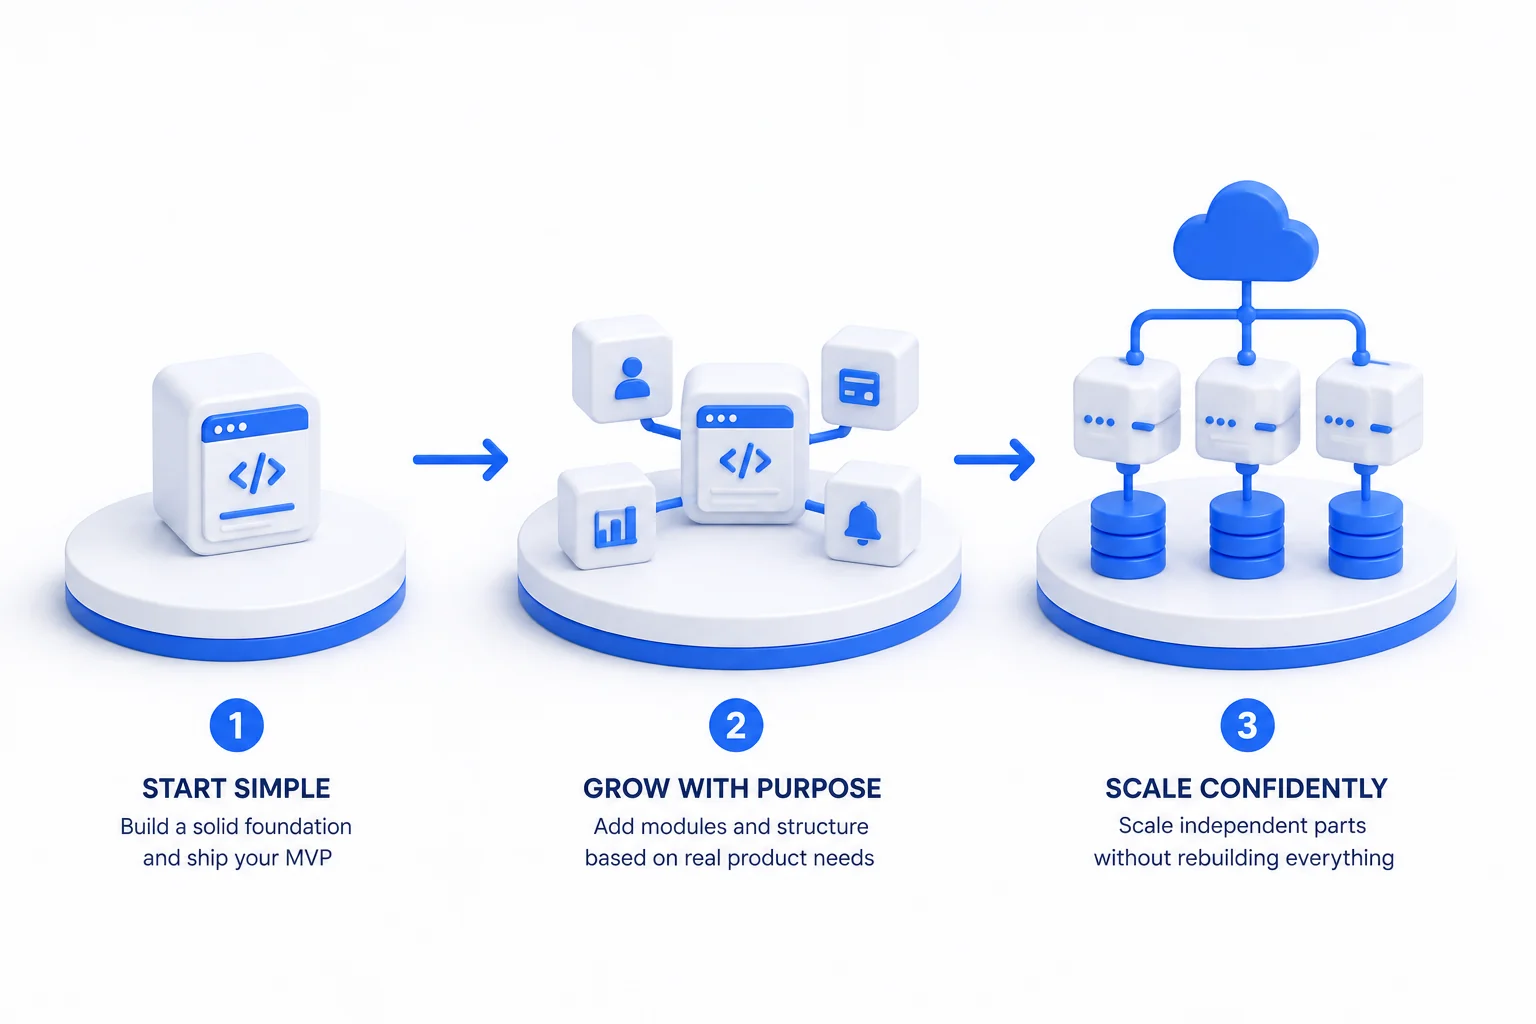
Ոչ որովհետև դրանք հանրաճանաչ են: Եվ ոչ որովհետև հնարավոր է մի օր միլիոնավոր օգտատեր ունենաք: Microservices-ը օգտակար է դառնում, երբ համակարգն ունի իրական պատճառ պատասխանատվությունները բաշխելու համար, օրինակ՝ տարբեր մասշտաբավորման պահանջներ (մեկ ծանրաբեռնվածությանն անհրաժեշտ է զգալիորեն ավելի շատ ռեսուրս), անկախ deploy (թիմին անհրաժեշտ է թողարկել մեկ բաղադրիչ՝ առանց ամբողջի հետ համակարգելու), հուսալիության մեկուսացում (մեկ հնարավորության ձախողումը չպետք է ազդի մյուսի վրա, պայմանով որ ընդհանուր կախվածությունները չեն չեղարկում այդ մեկուսացումը), կամ հստակ թիմային սեփականություն (տարբեր թիմեր տիրապետում են տարբեր բիզնես ոլորտների):
Մինչև այդ ճնշումները գոյություն ունենան, մոդուլային հավելվածը կարող է շատ ավելի հեշտ լինել կառուցել, deploy անել, մոնիտորինգ անել և debug անել: Մոդուլային մոնոլիթը legitimate այլընտրանք է կամ միջանկյալ քայլ microservices-ից առաջ, ոչ պլանավորման ձախողում:
Ինչ է պահանջում մասշտաբավորելի SaaS ճարտարապետությունը
Մասշտաբավորելիությունը արտադրանքի կարողությունն է ավելի շատ բեռ կրելու ընդունելի սպասարկման որակով և ծախսով, ոչ կոնկրետ տեխնոլոգիական stack: Պահպանելիությունը այն է, թե որքան հեշտ է արտադրանքը փոխել և աշխատող պահել՝ պահանջների զարգացման հետ: Ամուր SaaS հիմքին սովորաբար անհրաժեշտ է. հստակ API պայմանագրեր (client-ները չպետք է կախված լինեն ներքին իրագործման մանրամասներից), կենտրոնացված բիզնես տրամաբանություն (կանոնները պետք է հետևողականորեն վարվեն բոլոր client-ների դեպքում), սերվերի կողմից անվտանգություն իրական tenant-ի մեկուսացմամբ, կանխատեսելի ձախողումներ, դիտելիություն, մոդուլային սահմաններ և հետադիմ համատեղելիություն:
Նկատեք, թե ինչ է բացակայում: Դուք ինքնաբերաբար պետք չունեք Kubernetes, microservices, կամ տասը տվյալների բազա: Լավ ճարտարապետությունը չափվում է ոչ թե ճարտարապետական գծապատկերի տպավորիչ տեսքով: Դա չափվում է որքան անվտանգ կարող է փոխվել արտադրանքը, և հաստատելը, որ այն իրականում կարող է ավելի շատ բեռ կրել, դեռ պահանջում է նայել իրական խցաններին և տվյալների բազայի կատարողականությանը, ոչ միայն API շերտի տեսքին:
Ցուցակ ձեր առաջին SaaS API-ի համար
- Անվանե՞լ եք սպառողներին և մեկ աշխատանքային հոսքը, որ այս API տարբերակին անհրաժեշտ է աջակցել:
- Հարցում/պատասխան պայմանագիրը, ներառյալ սխալի դեպքերը, գրավո՞ր է, մինչև իրագործումը սկսելը:
- Ամեն հարցում ստուգվո՞ւմ է tenant-ի անդամակցության և թույլտվության համար սերվերում, ոչ միայն նույնականացման:
- Սխալի պատասխանները բաժանվա՞ծ են կայուն կարգավիճակի կոդի, մեքենայաընթեռնելի սխալի կոդի և անվտանգ, մարդուն ընթեռնելի հաղորդագրության:
- Կրկնված, կողմնակի ազդեցություն ունեցող հարցման վարքագիծը հստակ սահմանվա՞ծ է:
- Գիտե՞ք, թե որ սպառողն է կանչում որ endpoint-ը, որպեսզի ջարդող փոփոխությունը ոչ մեկին անակնկալի չբերի:
- Դիտավորյալ ընտրե՞լ եք մոնոլիթ, մոդուլային մոնոլիթ, թե microservices, այլ ոչ թե ընտրել այն, ինչն ամենահայտնին է:
Եզրակացություն
API-first մշակումը գուշակելու մասին չէ, թե ինչպիսին կլինի ձեր SaaS հարթակը հինգ տարի հետո: Դա սահմաններ ստեղծելու մասին է, որոնք ապագա փոփոխություններն ավելի էժան են դարձնում: Սկսեք պարզից: Սահմանեք հստակ պայմանագրեր: Պահեք բիզնես տրամաբանությունը API-ի հետևում: Կենտրոնացրեք անվտանգությունը, ներառյալ tenant-ի մեկուսացումը: Դարձրեք ձախողումները կանխատեսելի: Բացահայտեք միայն այն, ինչ պետք է բացահայտվի: Ապա ներմուծեք բարդություն, երբ իրական արտադրանքի պահանջներն արդարացնում են այն:
Մասշտաբավորելի ճարտարապետությունն այն չէ, որ սկսում է բարդ: Դա այն է, որը կարող է դառնալ ավելի բարդ՝ առանց ամբողջ արտադրանքը վերակառուցելու պահանջելու:
Seawolf Intelligent Computing-ում մենք նախագծում և կառուցում ենք արտադրական մակարդակի API-ներ, SaaS հարթակներ և AI համակարգեր՝ ճարտարապետությամբ, որը կարող է զարգանալ արտադրանքի հետ: Կառուցում եք SaaS արտադրանք, կամ գործ ունեք ճարտարապետության հետ, որը դժվարանում է փոխել: Քննարկեք ձեր SaaS API ճարտարապետությունը, և մենք կօգնենք մտածել ճիշտ սահմանների մասին:
Հաճախ տրվող հարցեր
Ի՞նչ է նշանակում API-first գործնականում
Դա նշանակում է վերաբերվել սպառողների կարիքներին, API պայմանագրին և API-ի կենսացիկլին որպես արտադրանքի նախագծման հիմնական մասեր, ոչ բան, որ ավելացվում է հավելվածն արդեն կառուցվելուց հետո: Գործնականում դա հաճախ նշանակում է, որ պայմանագիրը (մուտքային, ելքային և սխալի վիճակների ձևը) գրված է և վերանայված սպառողների հետ, մինչև ամբողջական իրագործումը կառուցվի, ինչը տարբեր բան է, քան ասել, որ նախատիպավորում չի կարող տեղի ունենալ առաջինը: Թիմերը համաձայնում են, թե ինչ է վերադարձնում ամեն endpoint-ը և ինչպես է ձախողվում, մինչ դա դեռ էժան է փոխել, ոչ ինտեգրումը սկսվելուց հետո:
API-first-ը պահանջո՞ւմ է microservices
Ոչ: API-first-ը նախագծման սկզբունք է, ոչ ճարտարապետական որոշում: Դուք կարող եք կառուցել լիարժեք API-first SaaS արտադրանք որպես լավ կառուցվածքով մոնոլիթ: Վաղ փուլի արտադրանքների համար մոդուլային մոնոլիթը հաճախ ճիշտ ընտրությունն է. հստակ ներքին սահմաններ՝ առանց բաշխված համակարգերի գործառնական բարդության: Microservices-ը արժե ներմուծել, երբ կա կոնկրետ, իրական պատճառ. տարբեր մասշտաբավորման պահանջներ, անկախ deploy-ի կարիքներ, կամ հստակ թիմային սեփականության սահմաններ, և նույնիսկ այդ դեպքում մեկուսացման առավելությունները կախված են նրանից, թե արդյոք ծառայությունները չեն կիսում տվյալների բազա կամ սինխրոն կանչեր չեն կատարում միմյանց ամեն հարցման դեպքում:
Ինչպե՞ս պետք է կառավարվի բիզնես տրամաբանությունը API-first ճարտարապետությունում
Հիմնական բիզնես կանոններն ու հասանելիության վերահսկողությունը պատկանում են API-ի հետևում, ոչ միայն client-ներում: Եթե web հավելվածը որոշում է, թե արդյոք օգտատերը կարող է կատարել գործողություն, այդ կանոնը պետք է կրկնվի ամեն մյուս client-ում, մոբայլ, ինտեգրումներ, AI գործակալներ, և կիրառվի այնտեղ էլ, այլապես client, որ բաց է թողնում ստուգումը, կարող է ամբողջովին շրջանցել այն: Իշխանական տրամաբանությունը API-ի հետևում կենտրոնացնելը նշանակում է մեկ իրագործում, հետևողական վարքագիծ բոլոր սպառողների դեպքում, և մեկ տեղ՝ կանոնները աուդիտի ենթարկելու և թարմացնելու համար: Client-ները դեռ կարող են տեղում վավերացնել մուտքային տվյալները կամ ցույց տալ կարգավիճակը՝ ավելի լավ օգտատիրոջ փորձի համար. դա UX հարմարավետություն է, ոչ սերվերի կողմից ստուգման փոխարինում:
Ինչպե՞ս կառավարել API տարբերակավորումը՝ առանց առկա client-ները ջարդելու
Հավելյալ փոփոխությունները հաճախ ավելի ցածր ռիսկային են, բայց ոչ ինքնաբերաբար անվտանգ. նոր ընտրովի դաշտը դեռ կարող է ջարդել խիստ սխեմայի վավերացում ունեցող client, և նոր enum արժեքը կարող է ջարդել client, որ մշակում է միայն հայտնի արժեքները: Վերանայեք ամեն փոփոխություն ձեր իրական սպառողների պատասխանները վերլուծելու եղանակի նկատմամբ: Ջարդող փոփոխությունները պահանջում են տարբերակավորման ռազմավարություն. ներմուծեք նոր տարբերակը, փաստագրեք, թե ինչ է փոխվել, տվեք առկա սպառողներին իրական հնացման ժամանակահատված, և իմացեք, թե ով է դեռ հին տարբերակի վրա, մինչև այն դադարեցնելը: Նկատի ունեցեք, որ API տարբերակը տարբեր բան է, քան AI ֆունկցիայի մոդելի, հրահանգի կամ pipeline-ի տարբերակը. գրանցելը, թե որ մոդելի կամ հրահանգի տարբերակն է ստեղծել կոնկրետ պատասխանը, օգտակար է debug-ի համար, բայց դա նույնը չէ, ինչ API պայմանագրի պարտավորությունը, և տարբերակի համար հրապարակելն ինքնին չի երաշխավորում, որ մոդելի վարքագիծը հետևողական է մնում:
Ե՞րբ է իմաստ ունենում հանրային API բացահայտել, ընդդեմ ներքին պահելու
Ամեն հանրային API մակերես ստեղծում է շարունակական պահպանման պարտավորություններ. անվտանգություն, փաստաթղթավորում, հետադիմ համատեղելիություն և աջակցություն: Բացահայտեք միայն այն հնարավորությունները, որոնց արտաքին սպառողներն իսկապես կարիք ունեն: Ներքին API-ները կարող են ավելի ազատորեն փոխվել, բայց «ներքին» չի նշանակում, որ ոչ ոք ուրիշ կախված չէ դրանից. այլ ներքին թիմեր, script-ներ, կամ ժամանակացույցով աշխատանքներ կարող են նույնպես կանչել այն, այնպես որ փոփոխությունները դեռ արժանի են որոշակի ծանուցման: Եթե անվստահ եք, թե արդյոք հնարավորությունը պետք է հանրային լինի, սկսեք ներքին և հետագայում առաջ մղեք. հակառակը շատ ավելի դժվար է, երբ արտաքին client-ներն արդեն կախված են դրանից:
Ներքին SaaS API-ներին անհրաժե՞շտ է OpenAPI փաստաթղթավորում
Հաճախ՝ այո, թեև շեմն ավելի ցածր կարող է լինել, քան հանրային API-ի համար: Նույնիսկ միայն ներքին endpoint-ների համար, գրավոր պայմանագիրն օգնում է այլ թիմերին ճիշտ ինտեգրվել և ձեզ տալիս է հղում, որի հետ ստուգել իրագործումները: Ողջամիտ է ավելի քիչ ֆորմալ լինել փոքր ներքին endpoint-ի համար, որ ունի մեկ հայտնի սպառող, քան մի բանի համար, որից կախված է մի քանի թիմ կամ ծառայություն, բայց եթե ավելի քան մեկ թիմ է կախված դրանից, պայմանագիրը փաստագրելը սովորաբար արագ վճարվում է: